On imagine volontiers le piratage informatique comme une prouesse technique, réservée à des experts capables de forcer un système. Dans la réalité, la plupart des attaques visent d'abord une personne : il est plus simple de convaincre quelqu'un de donner son code que de casser une protection.
En 2025, Cybermalveillance.gouv.fr a accompagné plus de 500 000 victimes, environ 20 % de plus qu'en 2024 [1]. Voici les cinq pièges qui reviennent le plus souvent, vus du côté du hacker, et le réflexe qui suffit, dans la plupart des cas, à les désamorcer.
Plus de 500 000 victimes accompagnées par Cybermalveillance.gouv.fr en 2025, environ 20 % de plus qu'en 2024.
Source : Cybermalveillance.gouv.fr, rapport d'activité 2025.
Piège n°1 : le faux message urgent
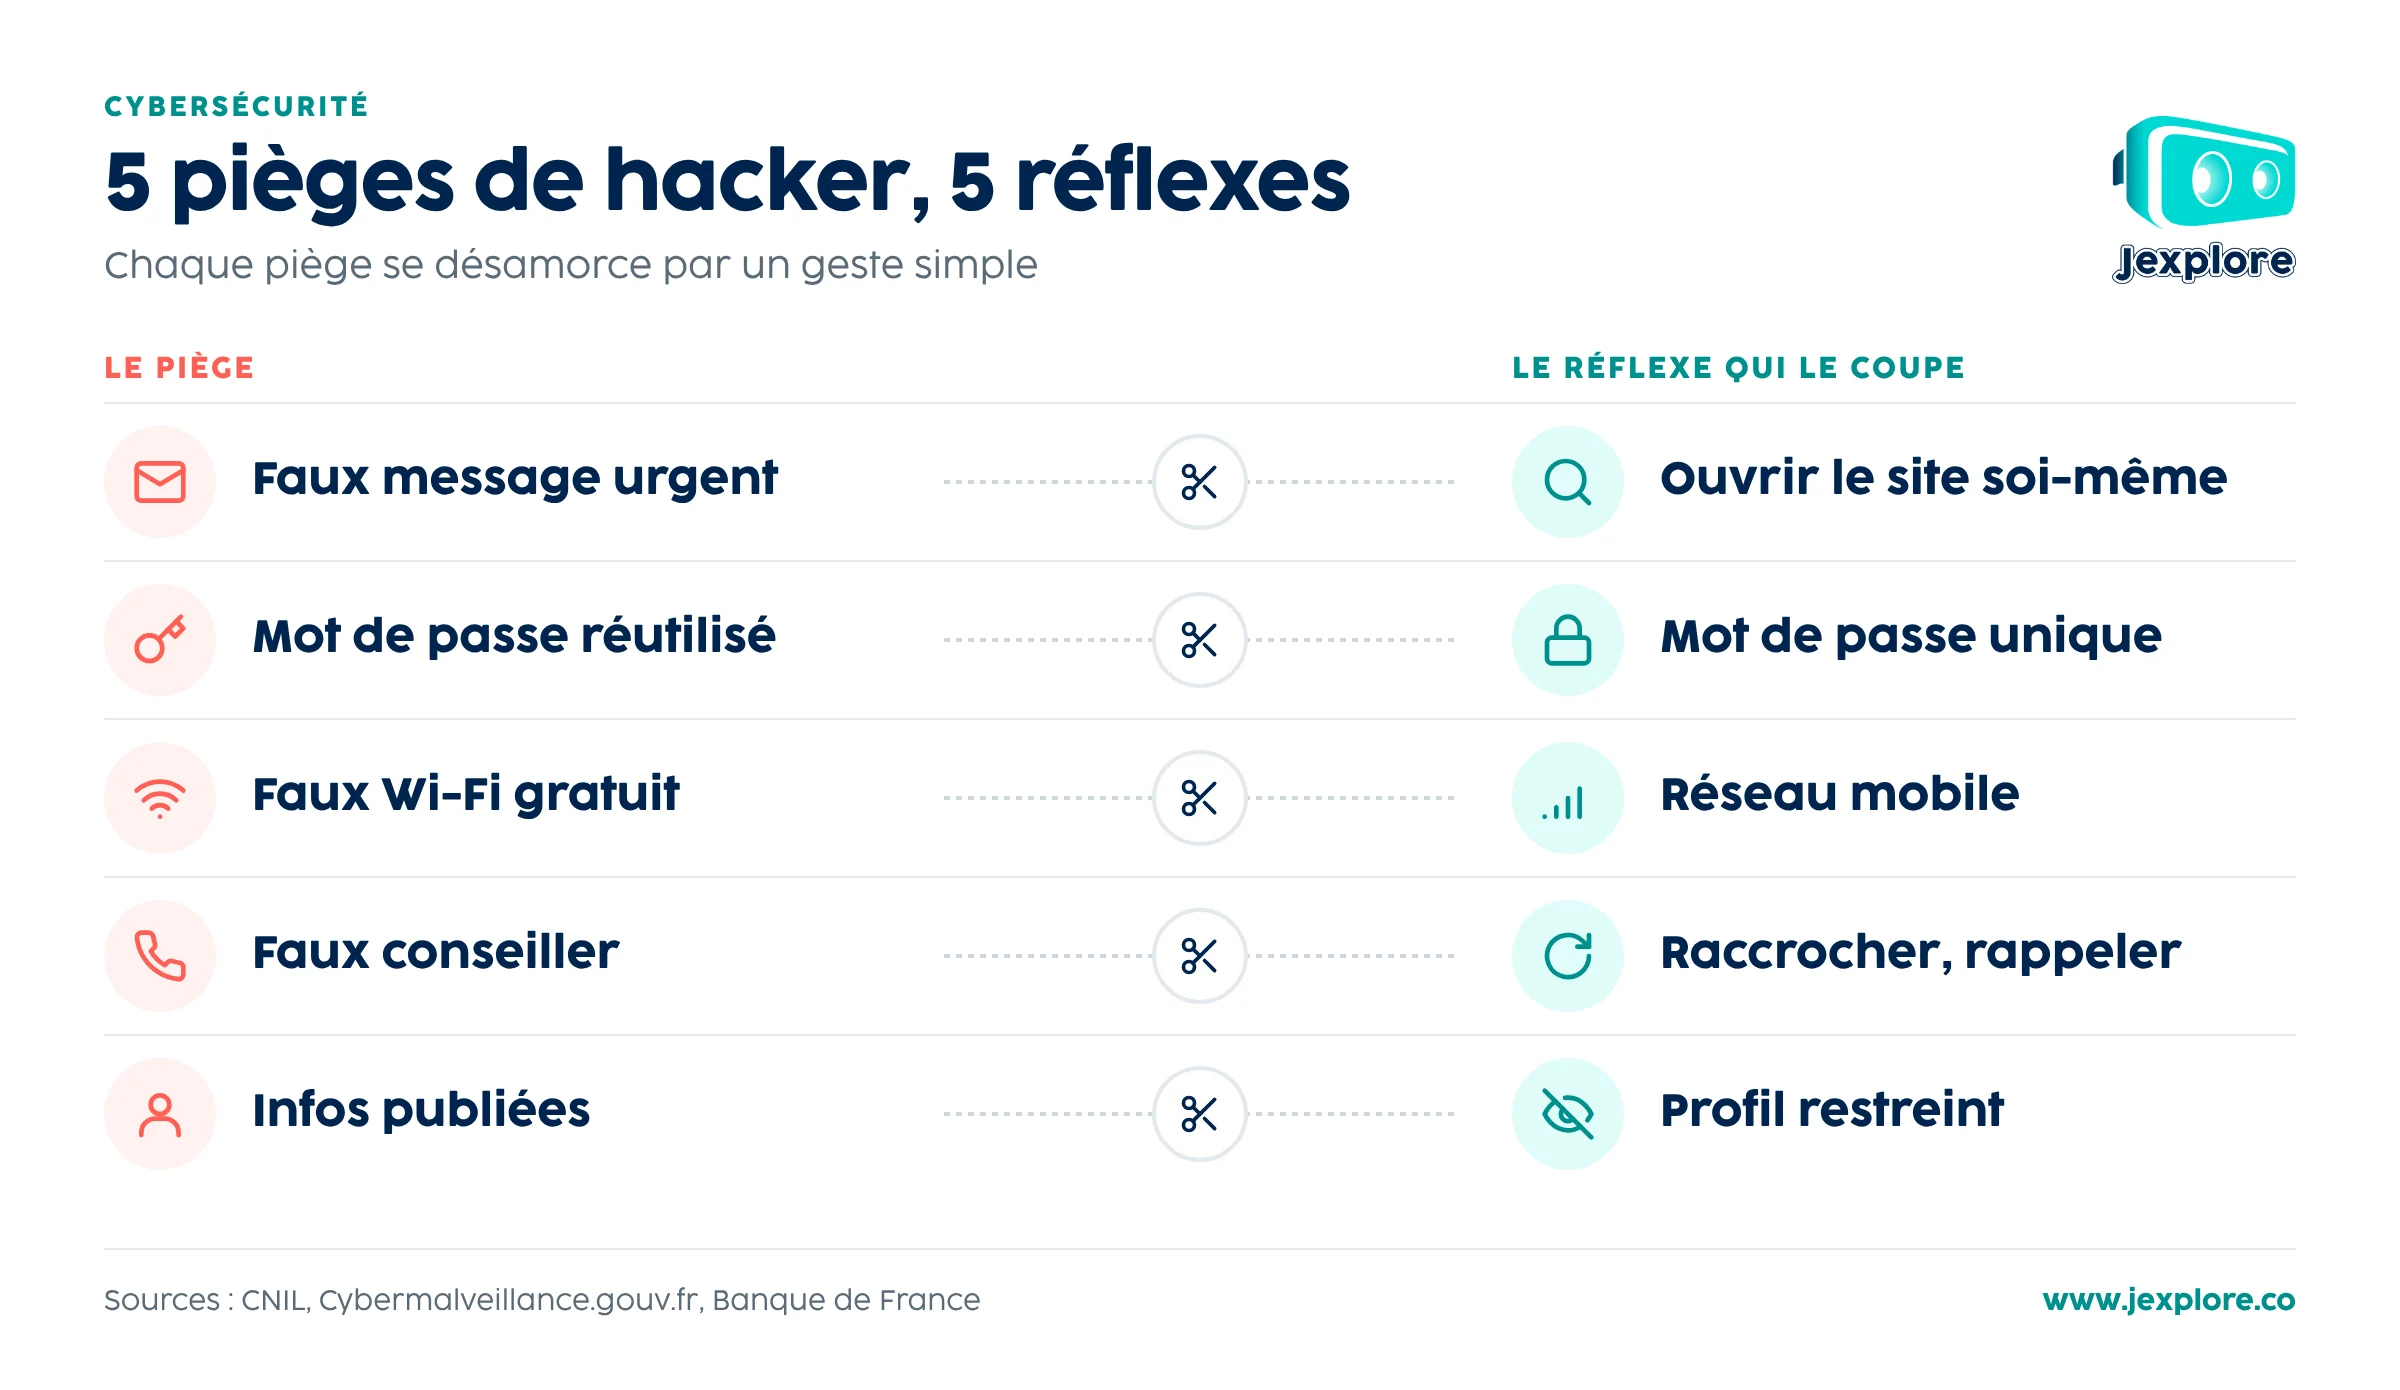
Ce que fait le hacker. Il imite un expéditeur de confiance : une banque, un transporteur, les impôts, l'assurance maladie. Son message invente un problème (colis bloqué, remboursement en attente, compte bientôt suspendu) et impose un délai court. Le lien mène à une copie du vrai site, qui récupère vos identifiants ou vos coordonnées bancaires.
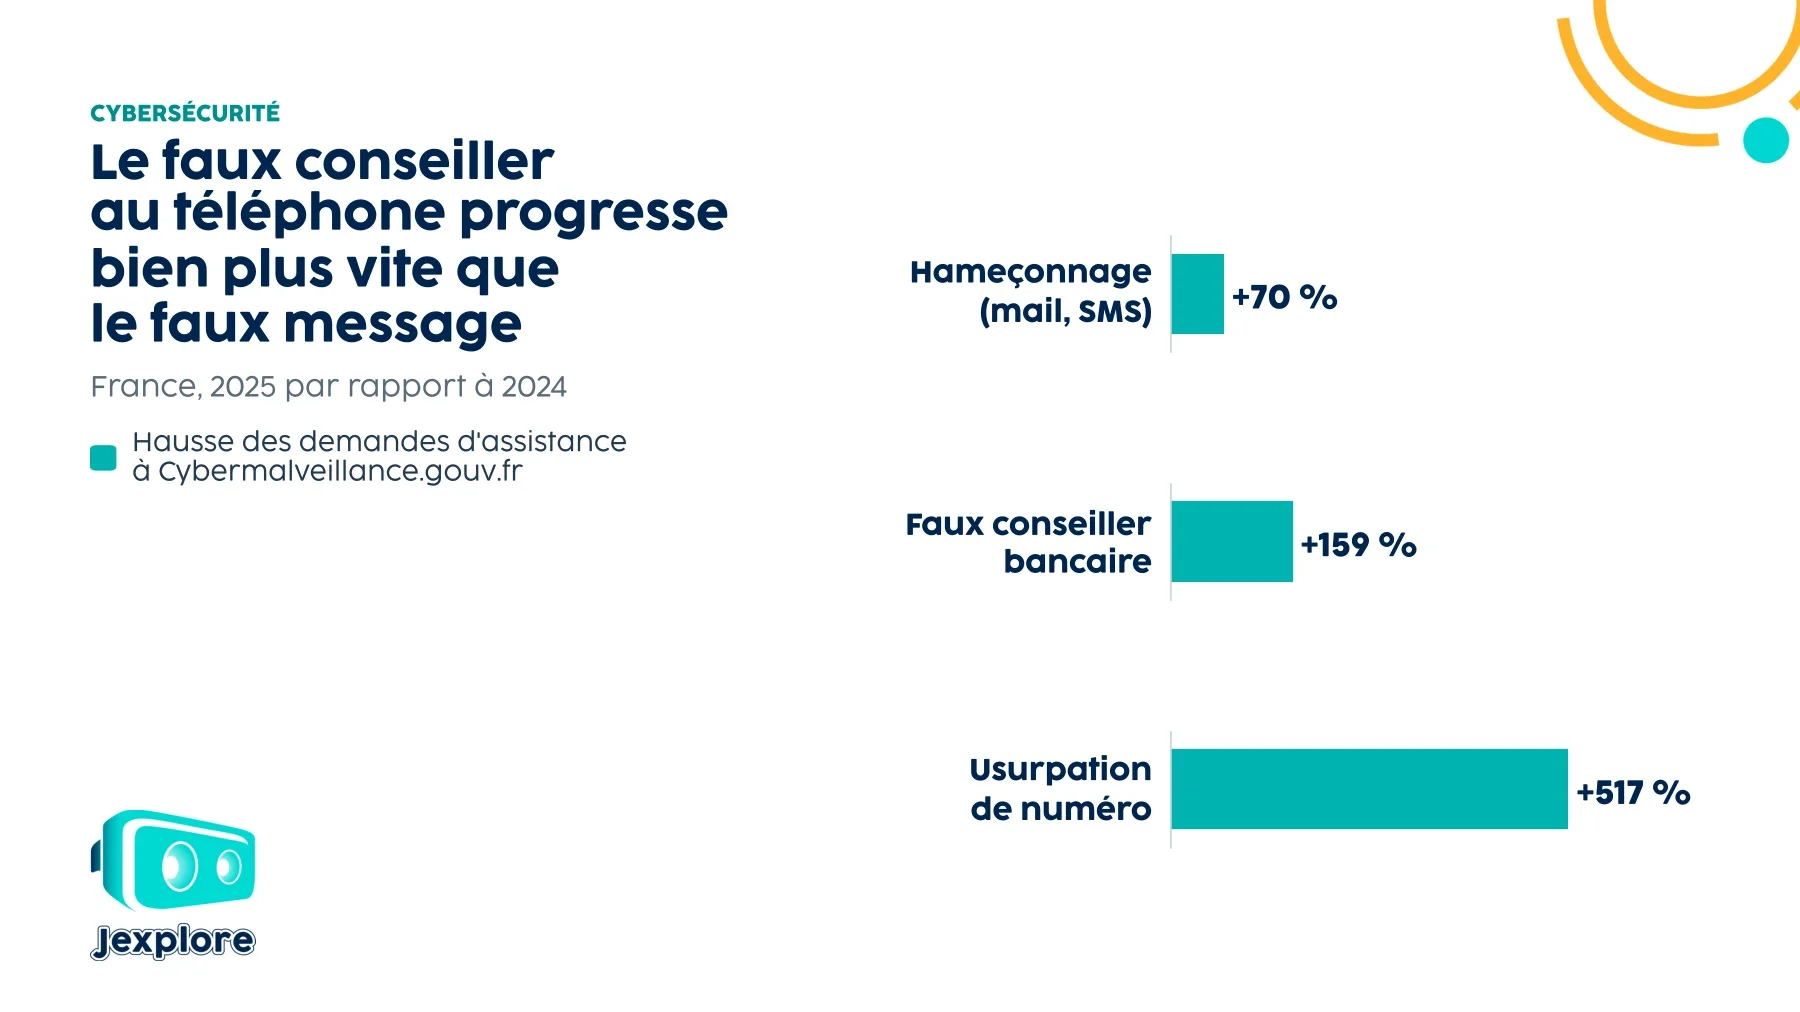
C'est l'hameçonnage, ou phishing. Il reste la première menace signalée en France et a augmenté de 70 % en 2025 [1].
Le réflexe :
ne cliquez pas sur le lien : ouvrez vous-même le site ou l'application officiels ;
méfiez-vous de l'urgence, c'est elle qui empêche de vérifier ;
signalez le message : un courriel sur Signal Spam, un SMS en le transférant gratuitement au 33700, un faux site sur Phishing Initiative.
Piège n°2 : le mot de passe réutilisé
Ce que fait le hacker. Il n'a pas besoin de deviner votre mot de passe : il le récupère dans une fuite de données. En 2025, la CNIL a reçu 6 167 notifications de violations de données, un record [7].
Les identifiants et mots de passe ainsi dérobés sont ensuite testés automatiquement sur d'autres sites : c'est le « credential stuffing » [4]. Si vous utilisez le même mot de passe partout, une seule fuite suffit à ouvrir votre messagerie, votre banque et vos réseaux sociaux.
Le réflexe, d'après les recommandations de la CNIL [3] :
un mot de passe unique par compte, long (au moins 12 caractères) ou une phrase de passe ;
un gestionnaire de mots de passe pour ne pas avoir à les retenir ;
la double authentification, en priorité sur la messagerie, qui sert à réinitialiser tous les autres comptes.
Pour savoir si votre adresse figure dans une fuite connue, le service Have I Been Pwned permet de la vérifier.
Piège n°3 : le faux Wi-Fi gratuit
Ce que fait le hacker. Dans une gare, un café ou un hôtel, il crée un point d'accès au nom crédible, du type « Gare_WiFi_Gratuit ». Les personnes qui s'y connectent font transiter leurs échanges par son appareil, ce qui lui permet d'intercepter des données [5].
Le réflexe, d'après la CNIL [5] :
demander au personnel le nom exact du réseau officiel ;
éviter les opérations sensibles (banque, achats, messagerie professionnelle) sur un Wi-Fi public ;
préférer le partage de connexion de son téléphone ;
désactiver la connexion automatique aux réseaux Wi-Fi.
Piège n°4 : l'appel du faux conseiller
Ce que fait le hacker. Il appelle en se présentant comme votre banque, parfois depuis un numéro qui affiche celui de votre agence : c'est l'usurpation de numéro. Il signale une opération suspecte et propose de l'annuler, à condition de valider un code reçu par SMS ou de faire une manipulation dans l'application. En réalité, c'est vous qui validez le paiement.
Ce scénario explose. En 2025, les demandes d'assistance pour fraude au faux conseiller bancaire ont augmenté de 159 %, et celles pour usurpation de numéro de 517 % [1]. Selon la Banque de France, la fraude par manipulation a atteint 516 millions d'euros en 2025, en hausse de 34 % sur un an, et le faux conseiller en est la forme la plus fréquente [2].
Le réflexe :
retenez qu'une banque n'a jamais besoin de vous faire faire une opération pour bloquer un paiement suspect [2] ;
ne communiquez jamais un code, un mot de passe ou un identifiant bancaire par téléphone ;
raccrochez, puis rappelez votre conseiller au numéro inscrit sur votre carte ou votre contrat.
Piège n°5 : les informations que vous publiez vous-même
Ce que fait le hacker. Avant d'attaquer, il observe. Une date de naissance, le prénom d'un enfant, le nom d'un animal, un collège ou un employeur affichés sur les réseaux sociaux lui servent à deux choses :
deviner des mots de passe ou les réponses aux questions secrètes, que la CNIL considère d'ailleurs comme un facteur de risque [3] ;
rendre ses messages crédibles en citant des détails réels sur vous ou vos proches.
Le réflexe, d'après la CNIL [6] :
régler la visibilité de ses comptes et trier ses contacts ;
limiter les informations personnelles publiées, y compris celles visibles sur les photos ;
ne jamais réutiliser ces informations dans un mot de passe ;
en parler avec les adolescents de la famille : ce qu'ils publient renseigne aussi sur leurs proches.
Piratage informatique : que faire si vous êtes tombé dans le piège ?
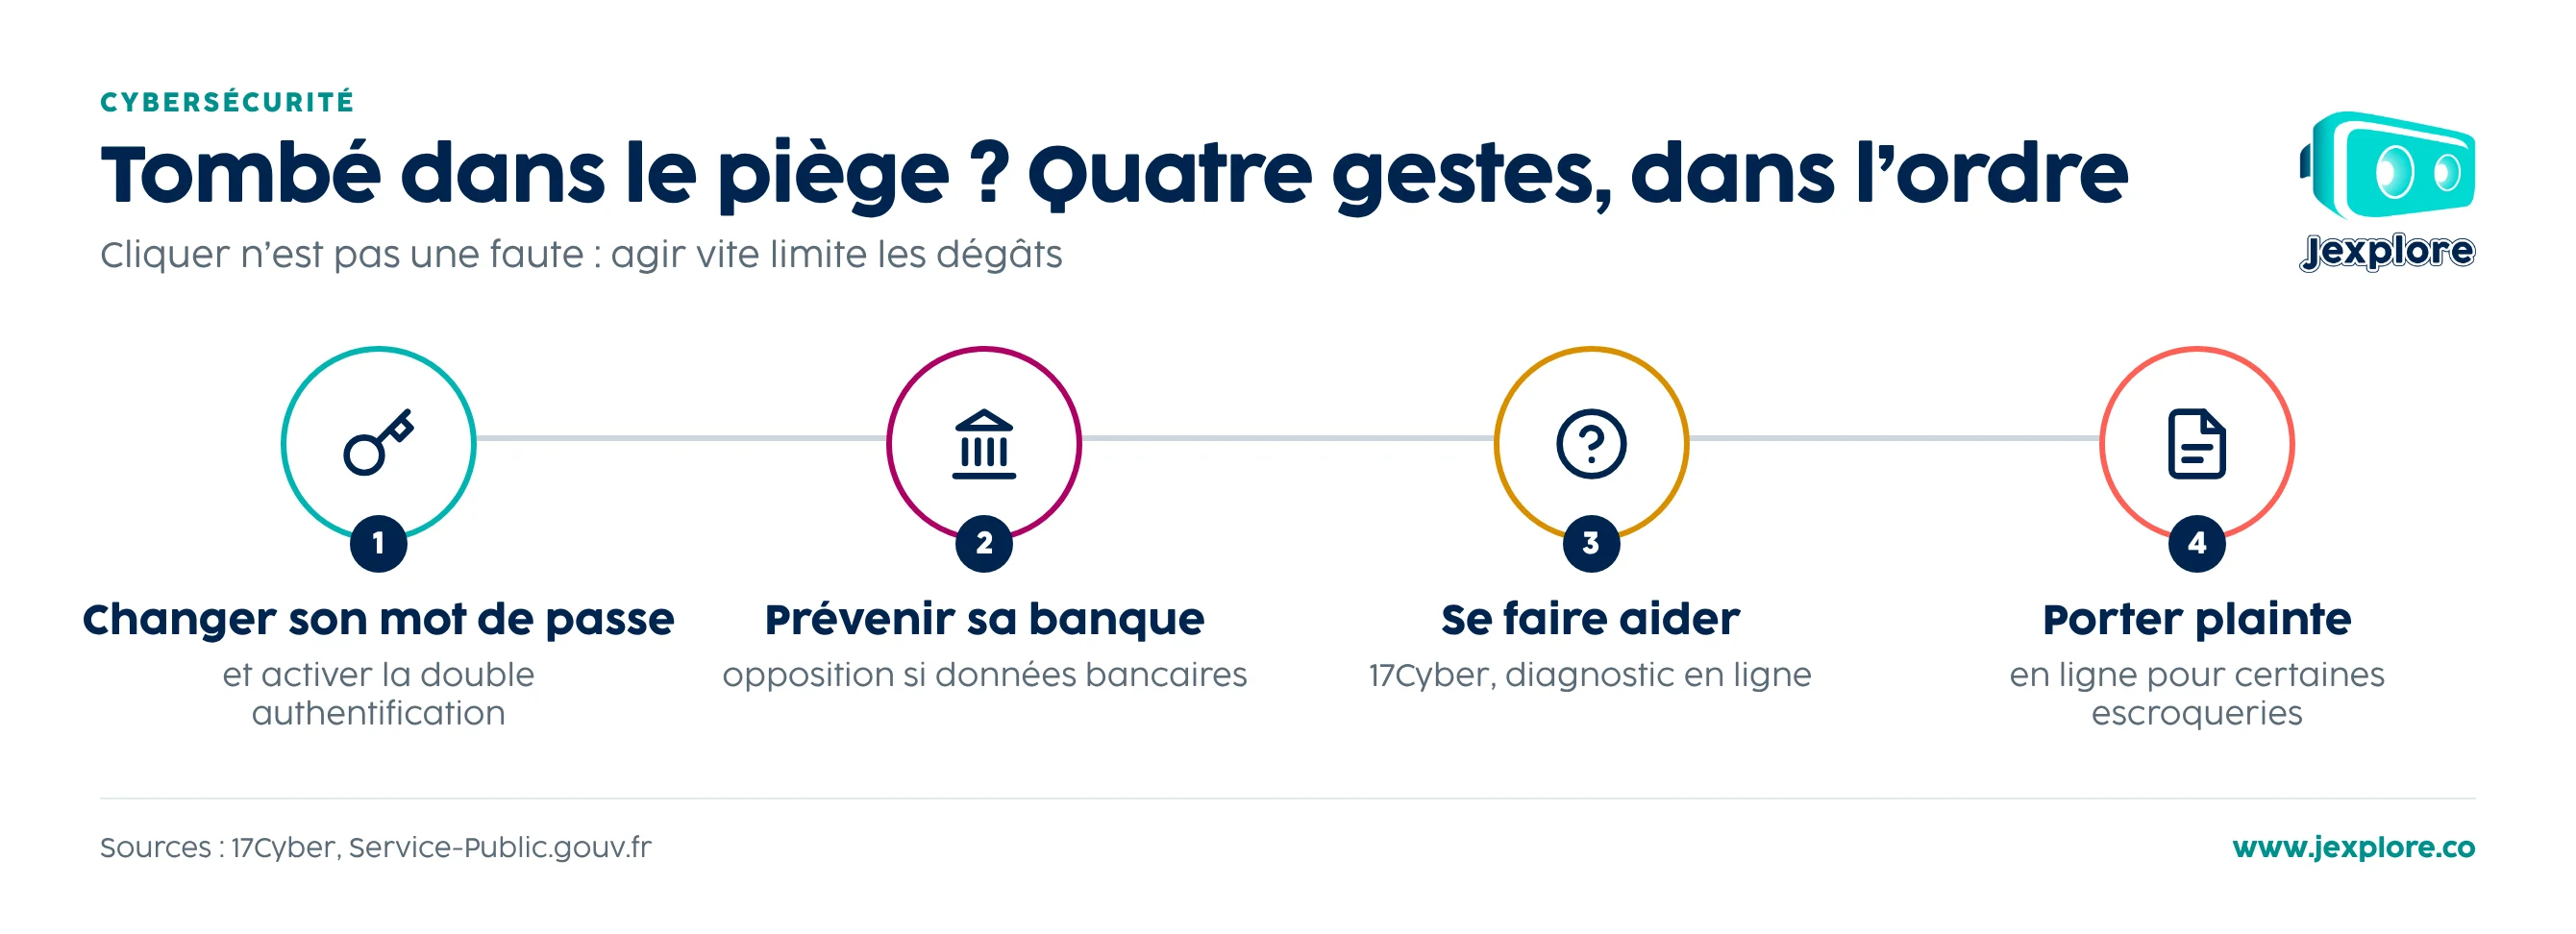
Cliquer sur un lien ou répondre à un appel n'est pas une faute. C'est précisément ce que l'attaquant cherche à provoquer. L'important est d'agir vite :
Changez le mot de passe du compte concerné, ainsi que celui de tous les comptes qui utilisaient le même, puis activez la double authentification.
Prévenez votre banque si vous avez transmis des données bancaires, et faites opposition. Si votre carte est encore en votre possession, vous pouvez signaler les paiements frauduleux sur Perceval.
Faites-vous accompagner sur 17Cyber, le service de diagnostic et d'orientation des victimes proposé par la police, la gendarmerie et Cybermalveillance.gouv.fr [8]. Pour une escroquerie, la ligne Info Escroqueries répond au 0 805 805 817 (appel gratuit) [9].
Portez plainte, en ligne pour certaines escroqueries sur internet [9].
Comment s'entraîner à repérer ces pièges ?
Une liste de réflexes s'oublie vite. Comprendre la logique de l'attaquant aide davantage à les retenir : notre article sur la prévention cybersécurité suit le hacker pas à pas, du repérage de sa victime jusqu'à l'exploitation de l'accès obtenu. Et pour comprendre pourquoi chacun peut se faire piéger, même en étant prudent, voir notre dossier sur la sensibilisation à la cybersécurité.
Se mettre à la place de l'attaquant est aussi le principe de Cyber Café, le serious game conçu par Jexplore avec le Crédit Agricole. Le joueur y incarne un hacker installé dans un café et tente de piéger cinq victimes, avant de découvrir les conséquences de chaque attaque. Le cas d'usage Cyber Café détaille la démarche. Pour un public d'adolescents, voir aussi sensibiliser les jeunes à la cybersécurité en leur faisant jouer le hacker.
Et si vos équipes jouaient le hacker ? Cyber Café, le serious game conçu avec le Crédit Agricole, met chaque joueur dans la peau de l'attaquant pour mieux repérer les pièges du quotidien. Découvrir Cyber Café.