Les conseils de prévention habituels s'oublient vite : changer de mot de passe, activer la double authentification, se méfier des pièces jointes. Une autre approche consiste à suivre le raisonnement du hacker lui-même, de la recherche de sa cible jusqu'à l'exploitation de l'accès obtenu. Comprendre comment il choisit sa victime et construit son attaque aide à repérer, à chaque étape, où casser le scénario avant qu'il n'aboutisse.
Pourquoi la prévention en cybersécurité concerne tout le monde ?
En France, les forces de l'ordre ont enregistré 453 200 atteintes numériques en 2025, soit 87 % de plus qu'il y a cinq ans [1]. Ces attaques ne visent pas uniquement les grandes organisations : elles touchent aussi des particuliers, souvent perçus par eux-mêmes comme des cibles sans intérêt.
Cette impression est trompeuse. Un hacker ne cherche pas forcément à s'en prendre directement à une personne précise. Un compte de messagerie, des identifiants réutilisés ou un carnet de contacts peuvent lui servir de point d'entrée vers un environnement plus large : celui d'une entreprise, d'une école ou d'un groupe de proches.
Des informations trouvées en ligne
Le rapport annuel du ministère de l'Intérieur sur la cybercriminalité décrit plusieurs vecteurs d'intrusion concrets : hameçonnage ciblé par des courriels qui imitent le nom de domaine et la charte graphique d'une organisation, usurpation de comptes sur les réseaux sociaux, ou réutilisation d'identifiants issus de fuites de données déjà publiées ailleurs [1]. Dans chaque cas, l'attaquant part d'une information réelle pour rendre son message crédible.
Des envois en masse : il suffit qu'une personne morde
À l'inverse d'une attaque ciblée, beaucoup de campagnes misent sur le volume : un même message envoyé à des milliers de destinataires n'a besoin de fonctionner qu'une seule fois pour ouvrir un accès.
Comment se déroule une attaque ?
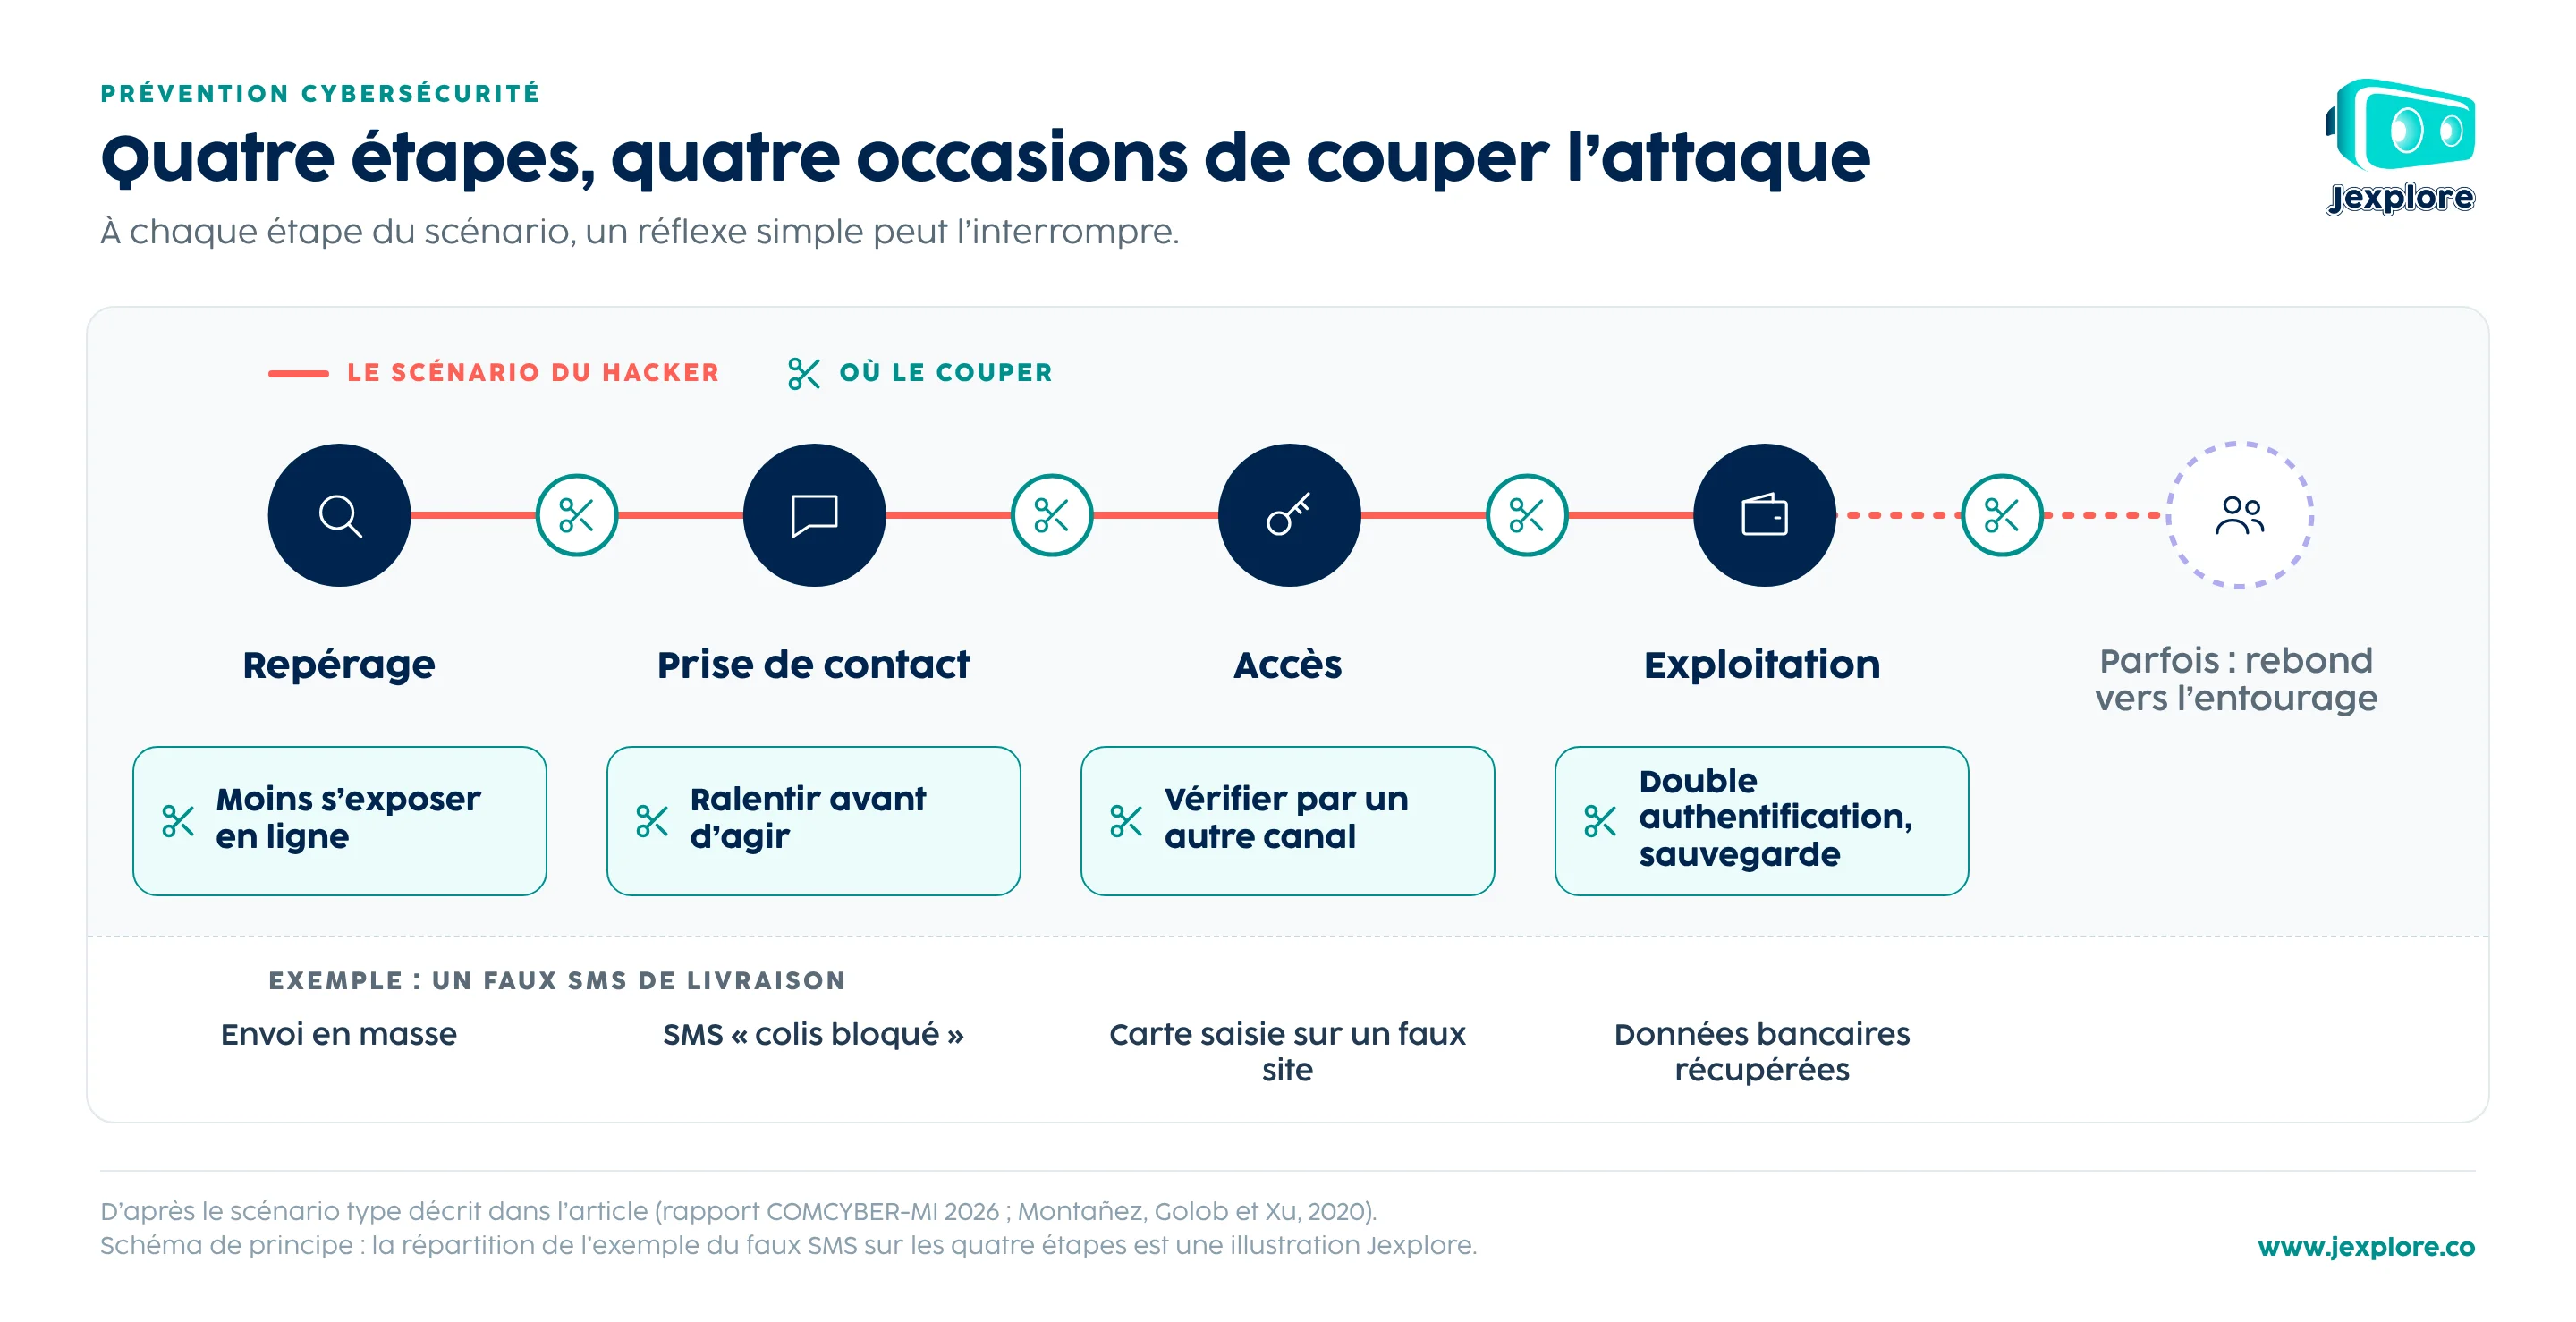
Le scénario type suit quatre temps : repérage, puis prise de contact (mail, SMS ou appel), récupération d'un accès (un clic, un code, un mot de passe), et enfin exploitation (argent, compte, données), parfois suivie d'un rebond vers l'entourage de la victime.
Un exemple courant : un faux SMS annonce un problème de livraison et invite à régler de petits frais supplémentaires sur un site qui imite celui d'un transporteur. Le lien mène à une page de paiement frauduleuse qui récupère les données bancaires.
L'intelligence artificielle accélère et personnalise désormais ce scénario. Les campagnes les plus récentes, pilotées par de l'IA agentique, peuvent « ajuster leurs messages en fonction du profil de la victime » [1], rendant certains signaux d'alerte plus difficiles à repérer qu'il y a quelques années.
Les leviers de persuasion qu'exploite un hacker
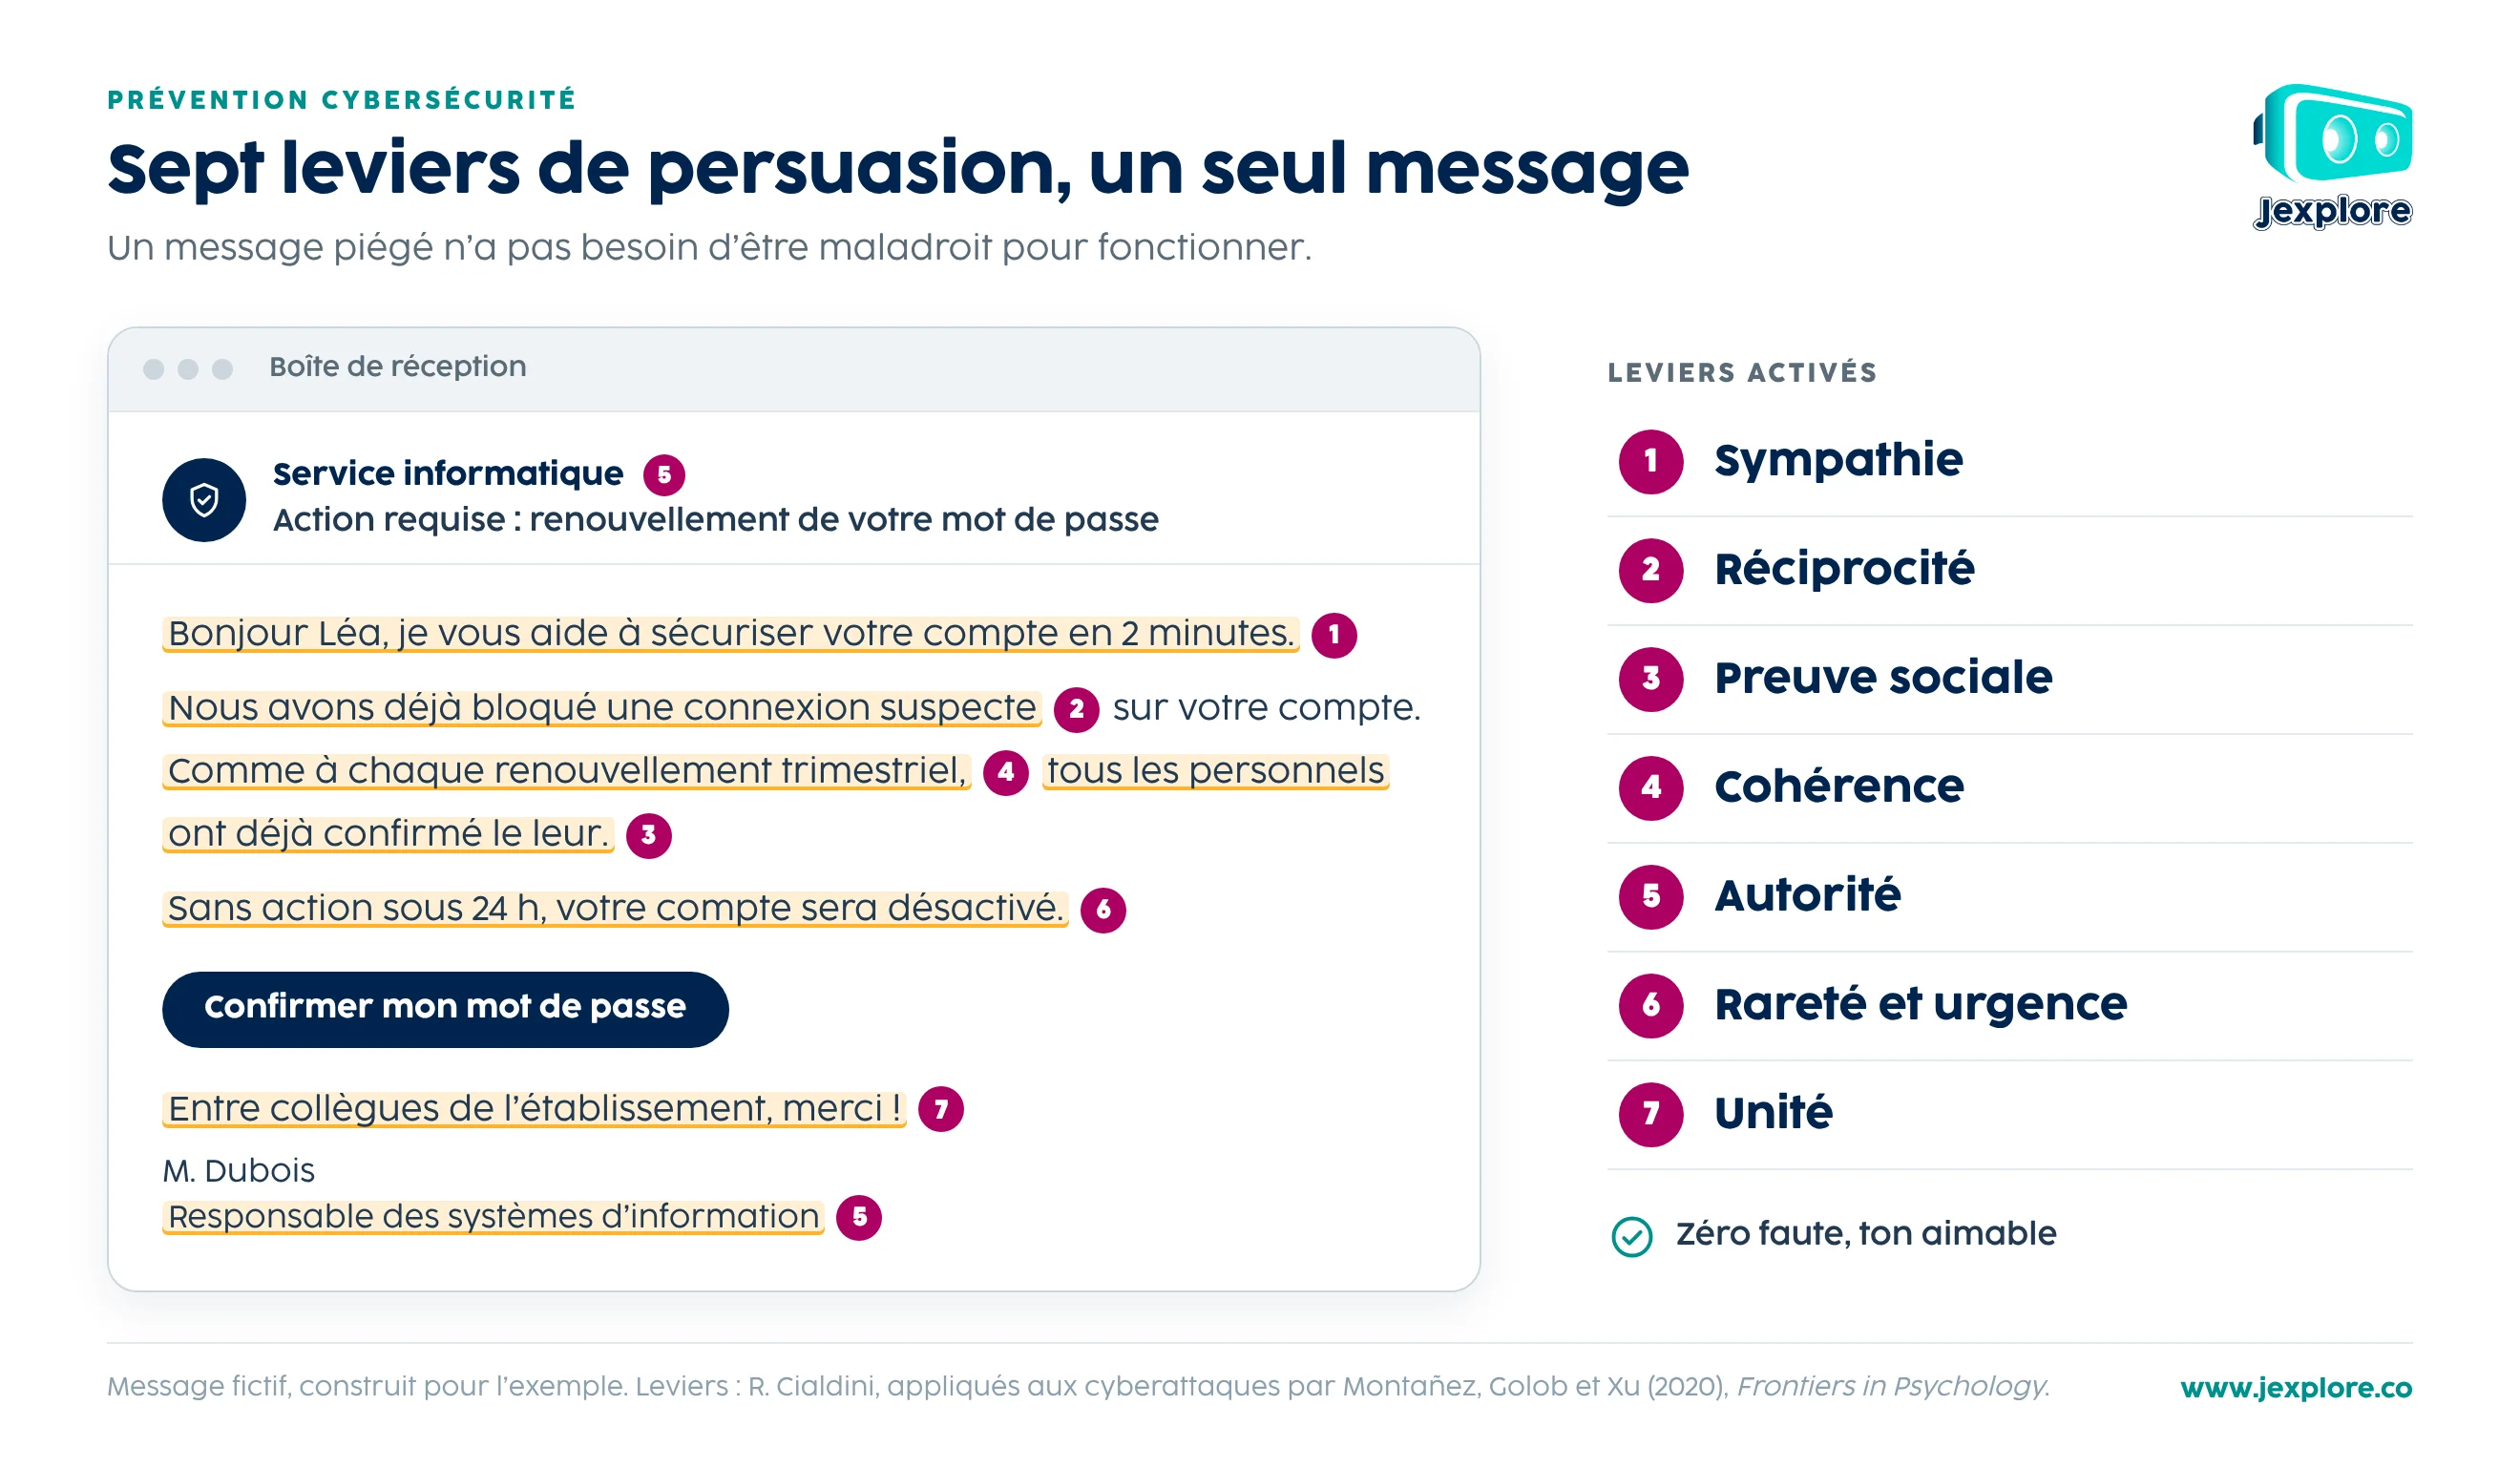
Au moment de la prise de contact, l'attaquant ne compte pas uniquement sur une faille technique : il active aussi des ressorts psychologiques bien documentés. Le chercheur Robert Cialdini en a isolé plusieurs [3], que Montañez, Golob et Xu (2020) appliquent aux cyberattaques [2] :
La sympathie : se présenter comme quelqu'un de familier ou de serviable pour réduire la méfiance, par exemple en proposant son aide pour réinitialiser un mot de passe.
La réciprocité : prétendre avoir déjà rendu service pour obtenir une coopération en retour, en signalant une « activité suspecte » puis en proposant son assistance.
La preuve sociale : présenter sa demande comme une procédure suivie par tous les titulaires d'un compte, pour décourager toute vérification.
La cohérence : rattacher la demande frauduleuse à un engagement ou une politique déjà connus de la victime, comme un renouvellement de mot de passe habituel.
L'autorité : usurper un statut ou une fonction, signature d'un responsable ou logo officiel, pour rendre la demande plus acceptable.
La rareté et l'urgence : imposer un délai très court, comme 24 heures avant la désactivation d'un compte, pour empêcher un examen attentif du message.
L'unité : se présenter comme membre du même groupe que la victime, un collègue ou un établissement par exemple.
Ces leviers se combinent souvent dans un même message, et un message malveillant n'est pas nécessairement maladroit ou mal écrit : sa qualité et sa pertinence pour le destinataire comptent autant que la technique employée [2].
Ces leviers expliquent la stratégie de persuasion de l'attaquant au moment du message. Pour comprendre plus largement ce qui rend l'humain vulnérable face à une cyberattaque (charge cognitive, stress, expertise, personnalité...), notre article pilier détaille le modèle complet : sensibilisation à la cybersécurité.
Où casser le scénario du hacker ?
À chaque étape du scénario correspond un point de rupture possible :
Au repérage : limiter ce que l'on expose en ligne, notamment sur les réseaux sociaux, réduit la matière disponible pour construire un message crédible.
À la prise de contact : ralentir face à un message qui crée de l'urgence, flatte ou invoque une autorité est souvent le réflexe le plus efficace, puisque ce sont précisément les leviers de persuasion que l'attaquant cherche à activer [1][2].
À la récupération d'un accès : vérifier une demande inhabituelle par un autre canal, ne jamais transmettre un code reçu par SMS, et s'appuyer sur un mot de passe long et unique par compte, géré si possible par un gestionnaire de mots de passe.
À l'exploitation : activer l'authentification multifacteur, maintenir ses logiciels à jour via les sources officielles, et conserver une sauvegarde séparée de ses données pour limiter les conséquences si une défense est contournée.
Ces réflexions peuvent prendre plus de temps prévu dans vos démarches quotidiennes, mais vous protégeront vous, et votre entourage !
Ces réflexes ne garantissent pas qu'aucune attaque n'aboutira, mais ils réduisent les occasions données à l'attaquant à chaque étape du scénario.
Se mettre dans la peau de l'attaquant pour mieux retenir
Une liste de règles se retient mal. Se mettre à la place du hacker, en revanche, transforme des consignes abstraites en situations reconnaissables.
C'est le principe de Cyber Café, le serious game conçu par Jexplore avec le Crédit Agricole, qui met le joueur dans la peau de l'attaquant plutôt que dans celle de la victime. En octobre 2026, à l'occasion du mois de la cybersécurité, le Crédit Agricole a organisé une session interne où plus de 30 collaborateurs ont joué au jeu pour vivre ce scénario de l'intérieur. Pour le détail du mécanisme de jeu, voir le cas d'usage Cyber Café, le jeu de sensibilisation conçu avec le Crédit Agricole.