Malgré le renforcement de la sécurité technologique, nous entendons encore chaque jour parler de nouvelles cyberattaques. L'ANSSI( Agence nationale de la sécurité des systèmes d’information) décrit en 2025 un niveau de menace « qui reste élevé, qui n'épargne personne » [1]. Ce constat a de plus en plus amené les acteurs de la cybersécurité à examiner de plus près le maillon principal des cyberattaques : l'humain. Malgré tous les outils de sécurité, l'erreur humaine reste l'une des principales causes des cyberattaques. En France, les forces de l'ordre ont enregistré 453 200 atteintes numériques en 2025, soit 87 % de plus qu'il y a cinq ans [2]. Et comme le souligne le ministère de l'Intérieur, « même en appliquant des mesures de sécurité adaptées, tout individu ou toute organisation demeure susceptible d'être confronté à une tentative d'hameçonnage sophistiquée » [2].
Pourquoi l'erreur humaine persiste malgré les formations ?
Dans ce contexte, une question reste à éclaircir : pourquoi, malgré les nombreuses formations proposées dans les organisations, l'erreur humaine reste-t-elle l'un des problèmes majeurs en cybersécurité ?
À mesure que les techniques de protection des organisations se développent, les hackers font eux aussi évoluer leurs méthodes. Ils ont sans doute accumulé moult connaissances sur le comportement humain lors d'une attaque et sur ce qui le rend vulnérable, non pas par des méthodes scientifiques, mais de manière empirique ! L'intelligence artificielle accélère encore ce mouvement : le ministère de l'Intérieur signale par exemple des outils vendus aux cybercriminels, comme SpamGPT, « conçu pour adapter la tonalité émotionnelle des messages et accroître leur efficacité » [2].
Aujourd'hui, avec le renforcement de la sécurité des systèmes, de nombreuses cyberattaques ne sont plus aussi faciles à réaliser ; pourtant, on parle toujours, et même plus que jamais, d'ingénierie sociale. Le ministère de l'Intérieur le résume ainsi : les cybermenaces « exploitent à la fois les vulnérabilités technologiques et les fragilités humaines » [2]. La cybersécurité est souvent perçue comme un domaine entièrement technique, mais les interactions humaines, les processus de prise de décision et la culture organisationnelle influencent eux aussi fortement l'efficacité et la résilience des systèmes numériques.
Reconnaître le rôle de l'humain
Lorsqu'on parle des facteurs humains en cybersécurité, l'ingénierie sociale est l'un des sujets les plus importants. Reconnaître le rôle de l'humain ne signifie pas pour autant le blâmer. Au contraire, nous savons que les hackers exploitent souvent la pression organisationnelle et les fragilités humaines.
Beaucoup de personnes ne signalent pas leur premier contact avec une cyberattaque (même lorsque l'attaque est encore contrôlable), car elles craignent d'être tenues pour responsables. Par conséquent, la compréhension des facteurs humains de risque ne doit pas seulement nous aider à concevoir des formations qui les prennent en compte : elle doit aussi nous faire passer d'une approche punitive à une approche fondée sur la compréhension.
Système cognitive humaine, cible des hackers
Dans leur article, Montañez, Golob et Xu examinent les bases psychologiques de l'ingénierie sociale [3]. Pour cela, ces trois chercheurs ont conçu un modèle qui relie le fonctionnement cognitif de la victime à l'action de l'attaquant. Leur travail nous aide à comprendre comment les hackers identifient les points vulnérables des humains pour, finalement, s'introduire dans les systèmes par ce biais.
Leur cadre part, d'un côté, du système cognitif humain, pour en identifier les points vulnérables. De l'autre côté, le hacker sait, grâce aux techniques qu'il emploie, comment influencer ces points vulnérables.
Dans ce modèle, l'ingénierie sociale est une attaque psychologique : le message de l'attaquant cherche à persuader la victime d'agir comme il le souhaite. Ces attaques poussent souvent à décider en fonction d'une satisfaction immédiate plutôt que du meilleur résultat, par exemple en échangeant une information personnelle contre une récompense ou un gain de temps [3].
Quatre fonctions cognitives qui s'influencent
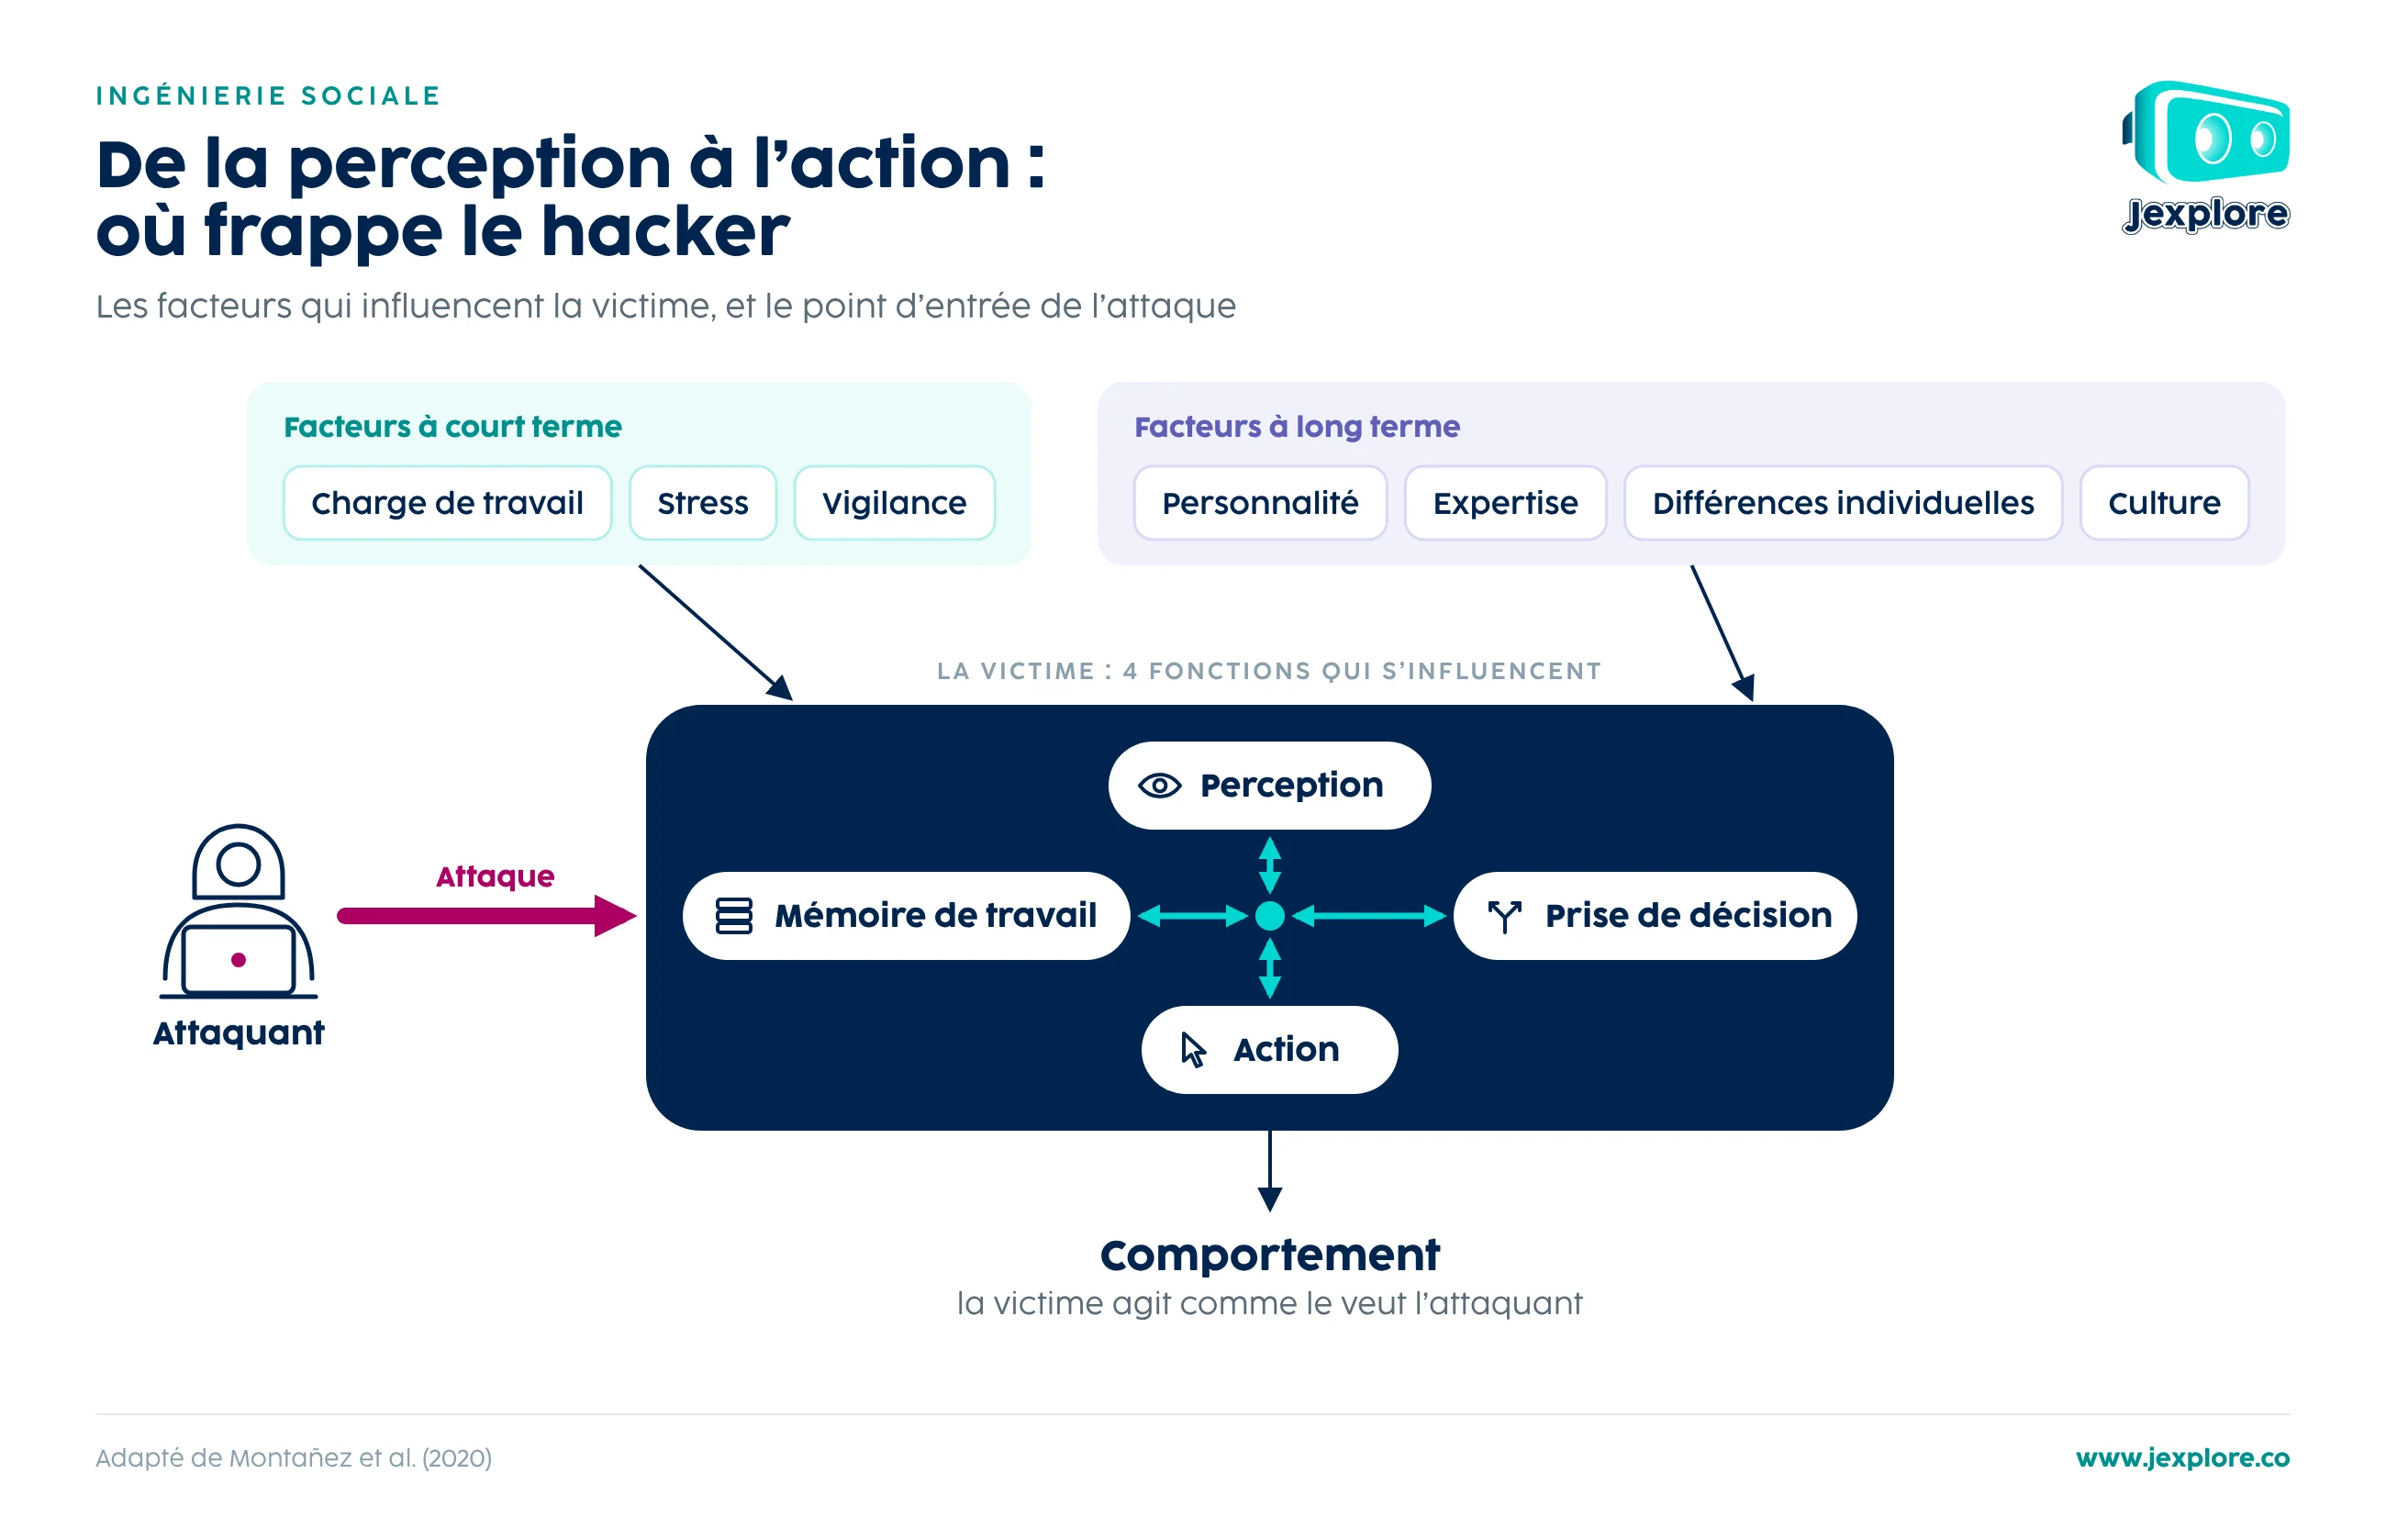
Lorsqu'une cyberattaque se produit, l'humain la perçoit et l'interprète d'abord, puis prend une décision et enfin passe à l'action. Le modèle distingue ainsi quatre fonctions cognitives :
la perception : ce que la victime remarque, ou non, dans le message ;
la mémoire de travail : Cette fonction cognitive nous permet de garder quelques informations en tête le temps de les utiliser, comme retenir un code le temps de le taper. Elle dépend de notre attention : quand celle-ci est captée ailleurs, on oublie facilement de vérifier un détail, comme l’adresse de l’expéditeur.
la prise de décision : la prise de décision : nous décidons de deux façons. Soit en « pilote automatique », vite et par habitude, en nous fiant à des raccourcis mentaux (« ce message ressemble à ceux de ma banque, donc il vient de ma banque »). Soit en prenant le temps de réfléchir et de vérifier, plus lentement, mais plus sûrement. Le premier mode, rapide, est aussi le plus facile à piéger.
l'action : cliquer, répondre, ouvrir une pièce jointe, transmettre un code.
Ces fonctions ne s'enchaînent pas en ligne droite : elles s'influencent les unes les autres. Le comportement final dépend aussi de l'effort que l'attaquant investit dans son message.
Le cadre proposé vise à expliquer quels facteurs, chez la victime, sont manipulés par le hacker, afin que ce processus, de la perception à l'action, aboutisse finalement au succès de la cyberattaque. Les facteurs qui influencent la victime, comme le montre le schéma ci-dessous, se divisent en facteurs à court terme et à long terme.
Les facteurs à court terme
Ils agissent sur des courtes durées, de quelques minutes à quelques heures. Les facteurs à court terme incluent :
La charge de travail. Une charge de travail élevée peut empêcher une personne de remarquer des signes suspects, tels qu'une adresse d'expéditeur inhabituelle ou un lien frauduleux, au milieu d'un grand nombre d'e-mails, d'appels et de tâches simultanées. Les auteurs parlent de « cécité d'inattention » : concentré sur sa tâche principale, on ne remarque plus ce qui est inattendu, d'autant que la sécurité reste presque toujours une tâche secondaire. Les études montrent que plus se sentaient surchargés, plus ils avaient tendance à cliquer sur le lien [3].
Le stress. Il peut détourner l'attention de l'individu vers la menace ou l'urgence du message, ce qui réduit la possibilité d'un examen attentif. Les auteurs décrivent un effet « tunnel » : face à un message chargé d'émotion, l'attention se concentre sur le texte et ignore une adresse suspecte ou un avertissement en périphérie. Le stress fragilise aussi la mémoire de travail et favorise les décisions automatiques au détriment du raisonnement contrôlé [3].
La vigilance. Elle peut diminuer lors de tâches répétitives, par exemple lorsque quelqu'un traite de nombreux e-mails pendant une longue période. En laboratoire, les performances baissent nettement au fil d'une même tâche, sur des séances de 30 à 60 minutes : c'est le « déclin de la vigilance ». Le risque de télécharger un logiciel malveillant pourrait ainsi augmenter à mesure qu'on avance dans sa boîte de réception, surtout quand le temps manque [3].
Ces trois facteurs interagissent : une forte charge de travail et une vigilance prolongée sont elles-mêmes sources de stress. Les attaquants le savent : dans les arnaques aux cryptoactifs, par exemple, le ministère de l'Intérieur observe que leur tactique repose sur « un sentiment d'urgence ou d'opportunité pour diminuer la vigilance des cibles » [2].
Les facteurs à long terme
Plus stables, ils évoluent lentement et rendent les comportements en partie prévisibles. Les facteurs à long terme incluent :
La personnalité. Les psychologues la décrivent souvent avec le modèle des « Big Five », qui distingue cinq grands traits : l'ouverture à l'expérience, la conscienciosité (respect des normes, maîtrise de soi), l'extraversion, l'agréabilité (coopération, envie d'aider) et le névrosisme (tendance aux émotions négatives). Les études sur l'ingénierie sociale s'intéressent surtout à l'ouverture, à la conscienciosité et au névrosisme, considérés comme les plus liés à la vulnérabilité [3].
L'expertise, les connaissances et l'expérience pertinente. L'expertise et les connaissances spécifiques sur les menaces sont très importantes : elles aident l'individu à ne pas se fier uniquement à l'apparence professionnelle, au logo ou au nom d'une organisation, et à repérer les véritables signes de danger. Mais une expertise vaut surtout dans son domaine et se transfère mal ailleurs. S'y ajoutent des illusions bien documentées, comme l'effet Dunning-Kruger, qui pousse à surestimer ses compétences et peut nourrir un excès de confiance face aux menaces [3]. Cependant, la simple sensibilisation ou une connaissance technique générale ne garantissent pas toujours une protection contre le phishing et l'ingénierie sociale.
Les différences individuelles, comme l'âge et le genre. Les enfants comme les personnes âgées présentent des vulnérabilités cognitives et émotionnelles spécifiques, que les attaquants savent exploiter. Le genre, lui, influence peu les fonctions cognitives de base, mais il compte dans les attaques ciblées (spear phishing), construites sur mesure pour une personne [3].
La culture. Un e-mail d'hameçonnage qui heurte les normes culturelles de sa cible a peu de chances de fonctionner. La culture de l'organisation pèse aussi directement sur les comportements des salariés [3].
Quels facteurs pèsent le plus ?
Les auteurs proposent enfin une hypothèse sur le poids de chaque facteur[3] :
augmenter l'expertise réduirait le plus nettement la vulnérabilité ; les connaissances du domaine, la sensibilisation et la vigilance la réduiraient aussi, dans une moindre mesure ;
le genre n'aurait que peu ou pas d'effet ;
le stress, l'effort de l'attaquant et surtout la charge de travail l'augmenteraient.
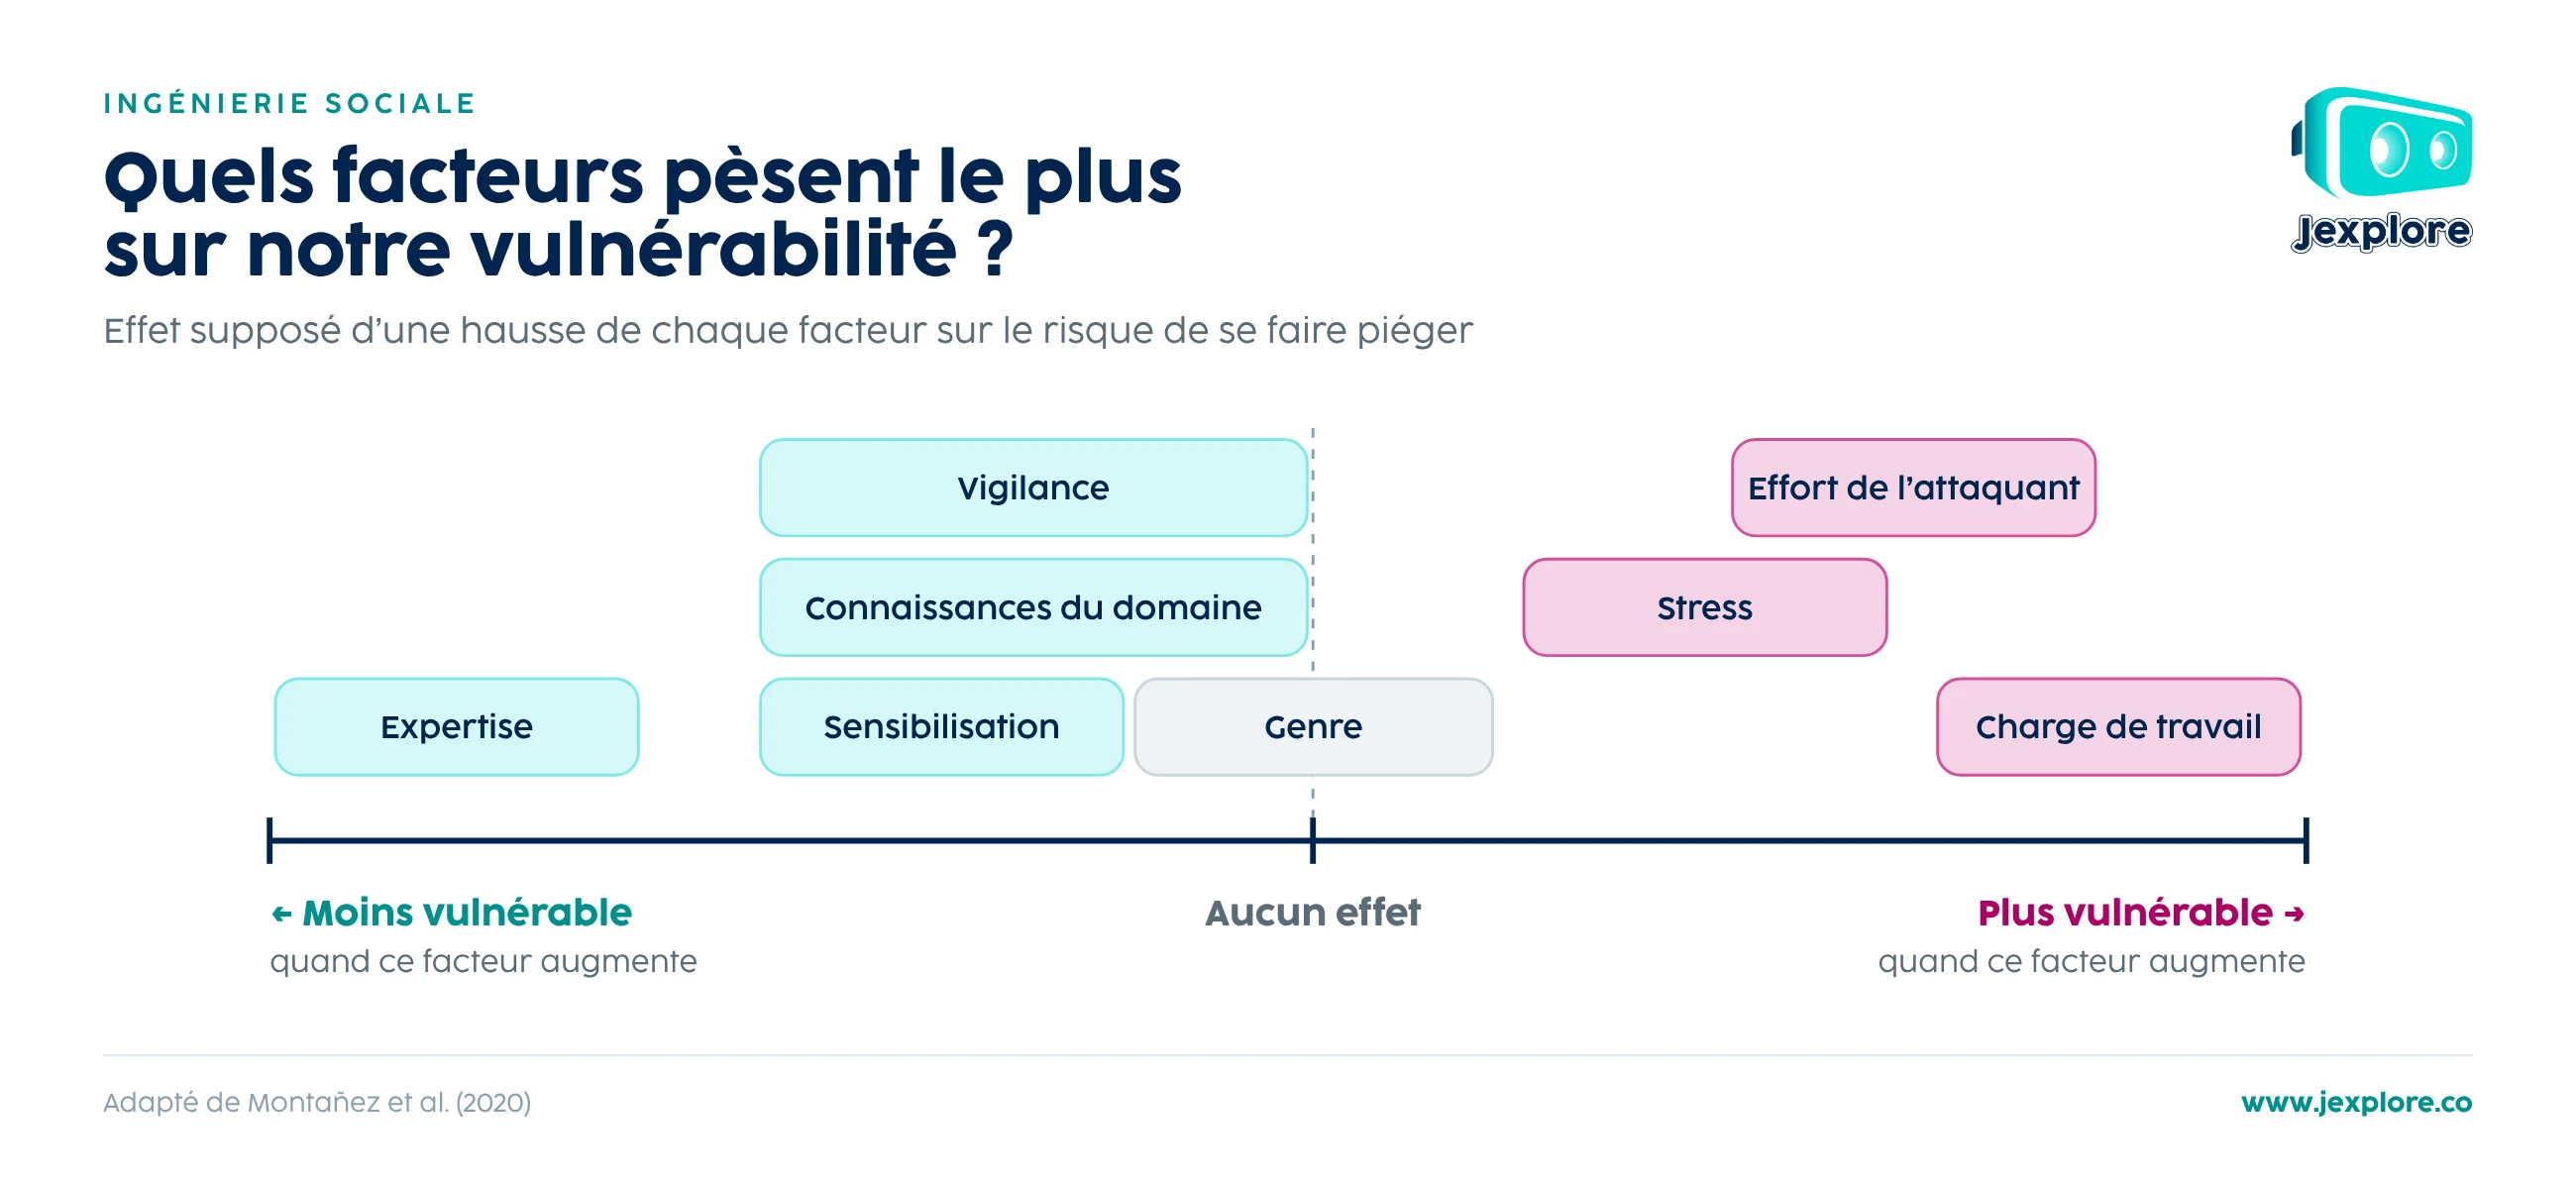
D'après cette hypothèse, sensibiliser ne suffit donc pas si les salariés restent débordés : la charge de travail pèserait davantage que la sensibilisation seule..
Ce qui rend une sensibilisation à la cybersécurité efficace
Dans leur article, Khadka et Ullah analysent 41 articles sur la cybersécurité et montrent que les interventions les plus efficaces sont celles qui ne se contentent pas de donner quelques conseils de sécurité [4]. Selon leur revue, une intervention de sensibilisation doit :
être adaptée aux besoins et au niveau du public ;
ne pas être ponctuelle (une seule session de l’intervention ne suffit pas) ;
être aussi proche que possible des situations réelles.
Les interventions interactives, les scénarios réalistes, les approches gamifiées et, dans certains cas, le jeu de rôle peuvent aider les individus à s'impliquer davantage et à mieux retenir ce qu'ils apprennent.
C'est le principe de Cyber Café, le serious game conçu par Jexplore avec le Crédit Agricole : le joueur incarne un hacker installé dans un café et tente de piéger 5 victimes au fil de 5 situations chronométrées, avec un débrief après chaque attaque. La sensibilisation y est volontairement non culpabilisante : douter n'est pas mal, et chacun a droit à l'erreur.
Le rôle de la culture organisationnelle
Par ailleurs, la culture organisationnelle joue elle aussi un rôle important. Si les règles de sécurité sont trop complexes ou ne correspondent pas à la réalité du travail des salariés, ceux-ci peuvent ne pas les respecter ou chercher des raccourcis.
Une organisation qui permet de signaler un message ou un incident suspect sans crainte d'être mis en cause peut empêcher qu'une petite erreur ne devienne un problème majeur. La confiance, la transparence et la simplification des processus de sécurité peuvent réduire la lassitude face aux consignes de sécurité (la « cyber-fatigue ») et encourager des comportements sûrs.
Comprendre l'humain pour mieux le protéger
En fin de compte, nous savons aujourd'hui que l'humain est l'un des facteurs les plus importants dans les cyberattaques. Mais si nous voulons des interventions réussies, en particulier contre l'ingénierie sociale, nous ne pouvons pas nous contenter de blâmer l'humain. Nous devons nous pencher sur l'architecture cognitive de l'humain, identifier ses points vulnérables comme ses points forts.